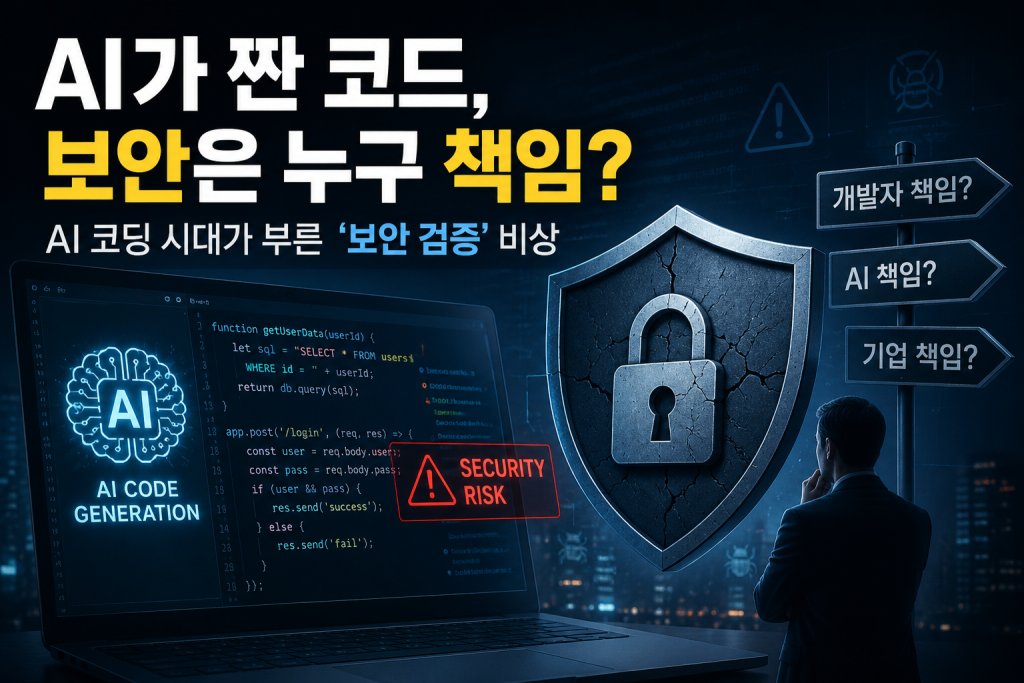
“AI가 짠 코드, 보안은 누구 책임?”… AI 코딩 시대가 부른 ‘보안 검증’ 비상
– AI 코딩 도구 보급으로 개발 속도 급증했으나 취약점 및 악성 코드 삽입 리스크 급증
– 개발자 10명 중 6명 “AI 생성 코드의 보안 검증 없이 프로젝트 적용” 경고
– AI가 짠 코드를 AI가 실시간 감시·검수하는 ‘AI DevSecOps’ 기술 필수 요소로 부상
[미디어테크뉴스] 깃허브 코파일럿(GitHub Copilot), 챗GPT(ChatGPT) 등 생성형 AI를 활용한 코딩 자동화 도구가 개발 현장에 빠르게 정착하면서 소프트웨어 제작 속도가 획기적으로 빨라졌다. 하지만 AI가 생성해 낸 코드 속 취약점이나 검증되지 않은 오픈소스 패키지가 서비스 보안 사고로 이어지는 사례가 잇따르며, 미디어 및 IT 생태계 전반에 ‘AI 코드 보안 검증’이 핵심 화두로 떠오르고 있다.
■ 속도는 10배 빠른데… AI 코딩 뒤에 숨은 ‘보안 구멍’
AI 코딩 도구는 개발자가 몇 줄의 주석을 달거나 자연어로 요구사항을 입력하면 순식간에 복잡한 기능 코드를 구현해 준다. 실제로 많은 IT 기업들이 AI 도구를 도입해 초기 프로토타입 제작 기간을 절반 이상 단축시키는 성과를 내고 있다.
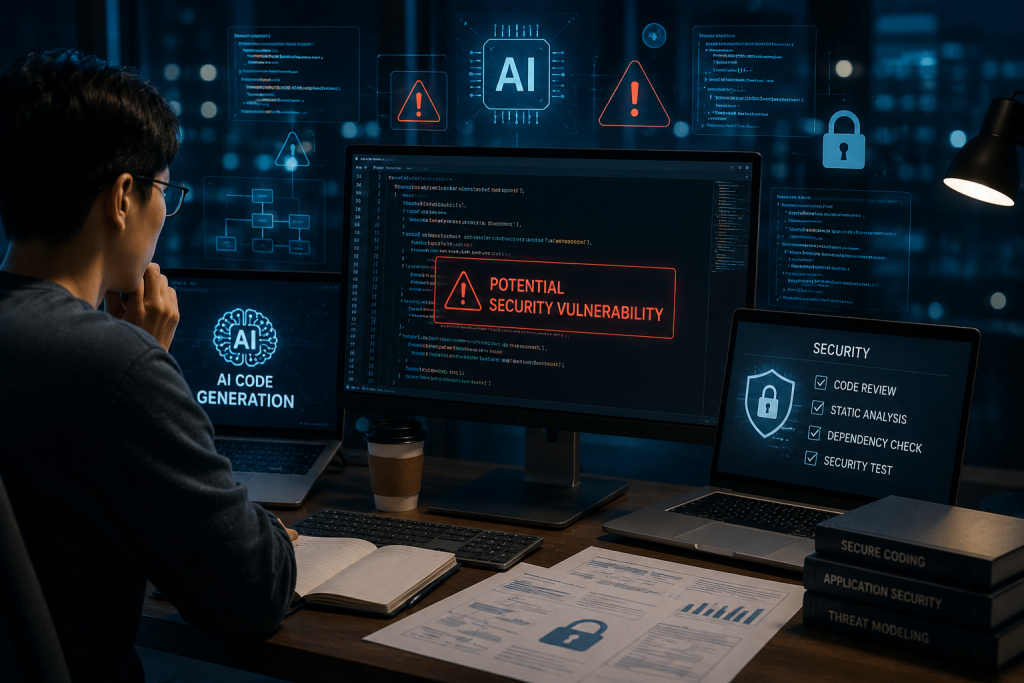
문제는 AI가 학습한 기존 코드 데이터에 보안 취약점이나 오래된 라이브러리가 포함되어 있을 경우, 이를 그대로 복제해 위험한 코드를 생성한다는 점이다. 대표적으로 메모리 누수를 유발하는 코드 구조, 사용자 입력값을 제대로 검증하지 않아 발생하는 SQL 인젝션 취약점, 혹은 이미 지원이 중단되어 악성코드 채널로 악용되는 오픈소스 패키지를 그대로 추천하는 현상 등이 자주 보고된다.
개발 편의성에 익숙해진 개발자들이 AI가 작성한 코드를 별도의 정밀 검증 없이 서비스에 적용하면서 시스템 전체가 해킹 위험에 노출되는 부작용이 속출하고 있다.
■ “AI가 짠 코드는 AI가 검수한다”… 자동화 보안 기술의 진화
이러한 리스크를 극복하기 위해 IT 업계는 개발 단계부터 보안을 자동화하는 ‘DevSecOps’ 체계에 AI를 이식하고 있다. 사람이 일일이 수만 줄의 코드를 리뷰하는 대신, 또 다른 보안 전용 AI 알고리즘을 투입해 코드가 작성되는 즉시 실시간으로 보안 취약점과 라이브러리 위변조 여부를 검사하는 방식이다.
최근 등장한 AI 보안 검증 솔루션들은 단순한 오류 지적을 넘어, 보안상 위험한 구문을 시정된 안전한 코드로 즉시 자동 수정(Auto-Remediation)해 주는 기능까지 제공한다. 이를 통해 개발자는 개발 속도를 유지하면서도 서비스 보안 수준을 고도화할 수 있게 됐다.
■ ‘생산성’과 ‘보안’의 균형… 개발 문화의 체질 개선 시급
전문가들은 AI 코딩 도구가 가져온 개발 생산성 향상을 누리기 위해서는 기업 차원의 강력한 AI 가이드라인과 정교한 검증 프로세스가 병행되어야 한다고 조언한다.
보안 기술 분야의 한 전문가는 “AI는 개발의 속도를 높여주는 뛰어난 도구이지만, 생성된 결과물에 대한 최종적인 보안 책임은 결국 사람이 져야 한다”며 “AI 코딩 도구 도입 시 코드 리뷰 자동화 시스템을 함께 구축하고, 개발진을 대상으로 AI 생성 코드의 리스크 관리 교육을 강화하는 등 개발 문화 전반의 체질 개선이 필요한 시점”이라고 강조했다.
AI로 문 연 오컬트 공포 ‘강령사바’…비플릭스, AI 콘텐츠 제작·투자 확대
AI 도입은 필수지만 비용은 부담…기업 CIO의 고민 깊어져
핑백: “스캔들도 없고 지치지도 않는다”… 일본 AV 생태계 뒤흔든 ‘AI 여배우’와 ‘예토전생 리마스터링’ – 미디어테크 뉴스